
Resumen para apurados
- Ciberdelincuentes envían falsas alertas de seguridad para robar contraseñas de Google mediante correos engañosos que simulan ser avisos oficiales de la plataforma.
- La trampa redirige a páginas clonadas creadas con herramientas de Google y falsos captchas, donde las víctimas ingresan sus datos creyendo proteger su cuenta.
- Especialistas alertan sobre la sofisticación del phishing y aconsejan verificar que la URL sea accounts.google.com y no ingresar a través de enlaces directos.
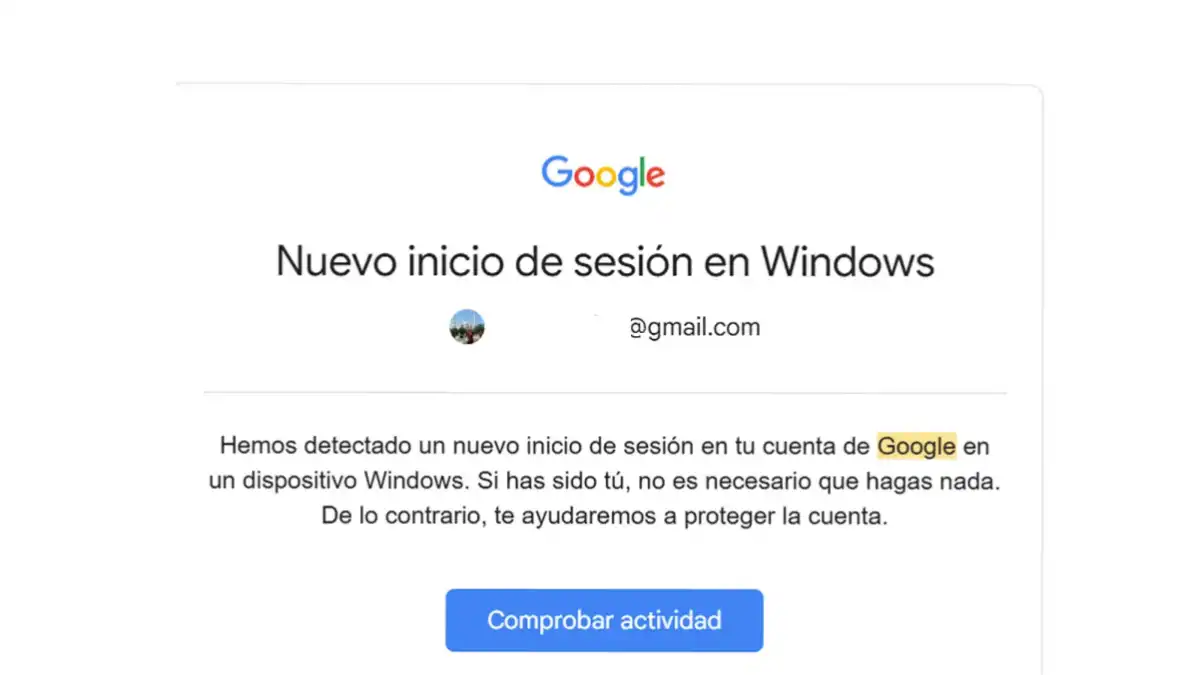
Las medidas creadas para proteger a los usuarios ahora pueden volverse en su contra si acceden al correo electrónico equivocado. Una nueva modalidad de estafa afecta a los mecanismos de recuperación de perfil y a los avisos de vulneración de la privacidad, justamente advirtiendo que estos sistemas están siendo perjudicados. En esta estrategia, los delincuentes informáticos señalan que alguien está intentando ingresar a la casilla de Google, pero al intentar evitar esta acción, la persona cae en el engaño.
Los atacantes encontraron una vía más para vulnerar los protocolos y apoderarse de los accesos con un aviso sumamente creíble que ha afectado a un gran número de internautas. A partir de la advertencia de "ingreso" de un tercero desconocido, los estafadores engañan a la víctima para que entre a un correo de administración falso y entregue sus datos.
La trampa del mail falso que te puede hacer perder tus cuentas
Esta peligrosa técnica de suplantación de identidad (phishing) fue analizada en detalle por María Aperador, criminóloga especializada en ciberseguridad y divulgadora en redes sociales, quien advirtió sobre el nivel de sofisticación que alcanzaron estos engaños. Según explica la especialista, la notificación inicial simula ser un mensaje legítimo del sistema de seguridad de la empresa. "Te va a llegar una alerta desde la dirección oficial de Google diciendo que alguien ha creado una contraseña para entrar en tu cuenta", detalló Aperador sobre la primera fase del ataque.
La trampa se vuelve aún más efectiva cuando la víctima intenta reaccionar para proteger su información. Al hacer clic en el enlace adjunto, la persona es redirigida a un entorno diseñado minuciosamente para generar confianza. "Si pulsas el botón, te va a llevar a una página idéntica a la de Google. Hasta te ponen el captcha de 'no soy un robot' para que no sospeches", señaló la experta.
La paradoja del ataque radica en que los estafadores emplean utilidades auténticas del gigante tecnológico para llevar a cabo la maniobra delictiva: "La realidad es que los ciberdelincuentes montaron una web falsa con una herramienta gratuita de Google. Si escribes tu usuario y tu contraseña, se quedan con todos tus datos".
Tres reglas clave para evitar caer en el fraude
Ante el aumento de estos casos, la criminóloga compartió tres recomendaciones esenciales de verificación que todo usuario debe aplicar antes de ingresar credenciales en internet: