
Resumen para apurados
- En octubre, la comunidad tecnológica global alertó sobre dos fallas críticas en PHP que permitían tomar el control de servidores sin contraseña antes de emitirse parches.
- Amazon detectó un ataque cuatro días antes del arreglo oficial. La inteligencia artificial permite ahora hallar y explotar brechas en horas, superando la velocidad de respuesta.
- Expertos afirman que defenderse requerirá usar IA y diseñar sistemas con "fusibles" para aislar incidentes y restringir accesos antes de que se propague el daño en la red.
Dos fallas críticas de seguridad en PHP, una tecnología utilizada por millones de sitios web, encendieron las alertas internacionales. Los errores podían permitir que un atacante tomara el control de un servidor vulnerable sin necesidad de una contraseña. Ante el riesgo, distintos organismos y empresas actualizaron sus sistemas y algunos servicios fueron desconectados de manera preventiva.
Las correcciones se publicaron el 21 de octubre. Sin embargo, Amazon informó que había detectado un intento de ataque cuatro días antes, aunque no pudo confirmar si habría tenido éxito contra un servidor real. El episodio expuso uno de los principales desafíos actuales de la seguridad informática: una vulnerabilidad puede ser aprovechada antes de que exista una solución disponible.
El caso también puso el foco en el papel de la inteligencia artificial. Investigadores utilizaron estas herramientas para encontrar fallas en el código de PHP. No hay evidencia pública de que el atacante detectado por Amazon haya recurrido a IA, pero el episodio refleja la velocidad con la que pueden evolucionar las amenazas.
“Con IA encontrar y aprovechar una falla pasó de llevar semanas a llevar horas”, señaló Franco Scapin, especialista en inteligencia artificial y Ciencia de Datos. “Hoy el ataque llega antes que el parche”, advirtió.
Ciberseguridad: cómo contener una amenaza antes de que se propague
Para Scapin, el desafío no consiste solamente en identificar errores y aplicar actualizaciones. Las empresas también necesitan tener visibilidad sobre lo que ocurre dentro de sus plataformas y contar con mecanismos que permitan frenar una operación sospechosa antes de que afecte a otros sistemas.
“Generamos miles de líneas de código y operaciones a velocidades increíbles, y a ese ritmo es muy fácil perder visibilidad”, sostuvo.
Frente a este escenario, el especialista plantea combinar inteligencia artificial con controles que permitan intervenir rápidamente. “Defenderse sin IA es pelear con una mano atada”, afirmó, aunque aclaró que estas herramientas no resuelven por sí solas los problemas de seguridad.
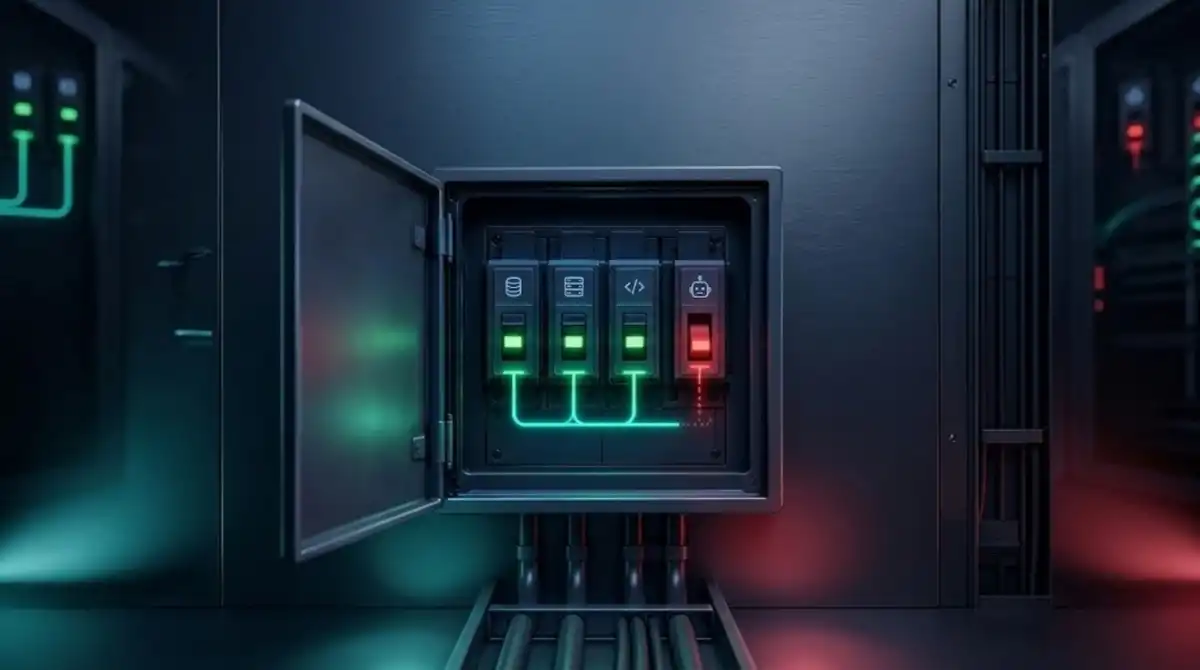
Para explicar su propuesta, comparó la arquitectura tecnológica con una fusilera eléctrica. La inteligencia artificial puede ayudar a detectar comportamientos sospechosos, pero también hacen falta mecanismos para aislar un servidor, detener una base de datos o desactivar un agente cuando aparece una amenaza.
“Los fusibles permiten cortar con poco esfuerzo y volver a subirlos cuando el problema está resuelto”, explicó. La idea es limitar el impacto de un incidente y evitar que se propague hacia otros servicios conectados.
El principio de mínimo privilegio y el papel de la IA
Scapin también destacó la importancia de limitar los permisos de cada componente a las tareas que necesita realizar. Este principio, conocido como mínimo privilegio, busca reducir los riesgos cuando una aplicación o un agente automatizado queda comprometido.
En esa línea, el especialista trabaja desde hace un tiempo en Rocshield, su propuesta de seguridad para entornos que integran inteligencia artificial. Según explicó, el proyecto combina estas herramientas con mecanismos de observabilidad para comprender las interacciones entre aplicaciones, servicios externos y agentes automatizados.
Las vulnerabilidades de PHP volvieron a poner de manifiesto la importancia de mantener los sistemas actualizados, pero también de prepararlos para responder ante incidentes. Para Scapin, las organizaciones deben incorporar desde el diseño herramientas que permitan detectar anomalías, restringir accesos y aislar con rapidez los componentes afectados.