
Resumen para apurados
- Entre el 2 y 3 de noviembre, hackers atacaron frigoríficos de supermercados en nueve países europeos para sabotear el abastecimiento de comida sin exigir rescates.
- Los atacantes alteraron de forma remota las temperaturas por fallas de seguridad básicas y claves de fábrica, tras una ola previa que afectó a 700 locales franceses.
- El incidente expone la vulnerabilidad de la infraestructura crítica civil y consolida el riesgo de la guerra híbrida contra sistemas hospitalarios y de transporte.
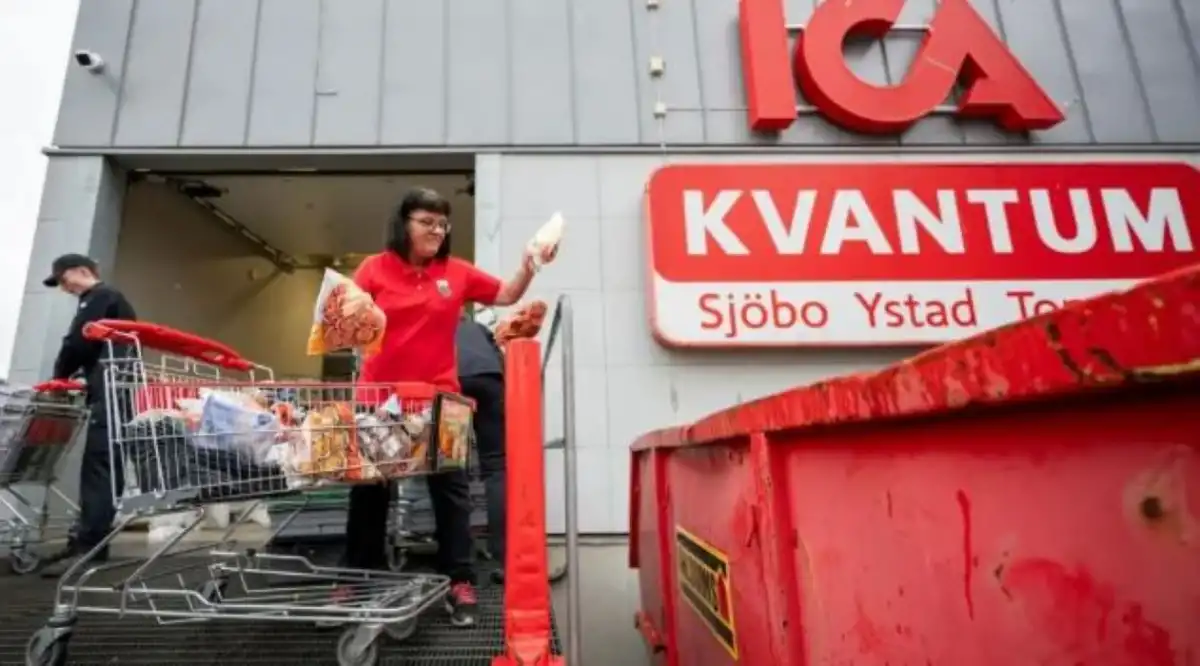
La manipulación remota de los frigoríficos industriales en cientos de supermercados europeos marca un punto de quiebre: la delincuencia informática ya no busca solo dinero, sino alterar la vida cotidiana mediante el sabotaje masivo. Durante la noche del 2 al 3 de noviembre, supermercados de nueve naciones europeas -entre ellas Bélgica, Suecia, Irlanda, Países Bajos y Estonia- sufrieron alteraciones inéditas en sus cámaras frigoríficas.
De forma remota, los atacantes tomaron el control de los sistemas de refrigeración industrial y elevaron las temperaturas hasta los 50 grados centígrados. Esta intromisión puso a miles de equipos en modo de descongelación, provocando la destrucción inmediata de toneladas de carne, lácteos y alimentos perecederos.
Este episodio continuó la oleada registrada el 12 de octubre en Francia, donde más de 700 establecimientos vieron sus heladeras pasar de -27 grados a temperaturas extremas que generaron incluso incendios aislados. A diferencia de los ciberataques bancarios o de secuestro de datos tradicionales, las empresas afectadas confirmaron que no recibieron exigencias de rescate monetario. El objetivo primario no pareció ser la extorsión económica directa, sino la destrucción física de insumos y la parálisis operativa del sector minorista.
Una guerra híbrida
La ausencia de reivindicación y la escala del ataque reavivaron la discusión entre especialistas sobre la transformación de las tácticas delictivas y terroristas. De acuerdo con las investigaciones de la firma de ciberseguridad Lupovis, la operación estuvo precedida por 10 días de reconocimiento sistemático, con más de 276 intentos de acceso registrados en controladores industriales del fabricante Danfoss.
El director general de Lupovis, Xavier Bellekens, descartó la hipótesis de ciberdelincuentes aficionados o "lobos solitarios". La sincronización del ataque en cuestión de horas en múltiples fronteras, sumada al empleo de servicios de alojamiento blindados habitualmente vinculados a grupos rusos, apunta hacia una operación sofisticada con respaldo estatal.
En el ámbito de la seguridad internacional, este tipo de acción se encuadra dentro de las guerras híbridas: ataques proyectados para generar pánico, perturbar el abastecimiento social y sembrar desestabilización sin necesidad de emplear explosivos ni violencia física tradicional.
La vulnerabilidad y urgencia
Pese a la complejidad geopolítica del evento, las agencias de ciberseguridad destacan que la intrusión se facilitó por fallas de protección elementales. Informes del Instituto Nacional de Ciberseguridad expusieron que muchos de los controladores industriales estaban conectados directamente a internet sin redes privadas virtuales y conservaban contraseñas predeterminadas de fábrica como "12345".
Analistas del sector advierten que los frigoríficos comerciales representan solo una manifestación visible de un riesgo sistémico. Los mismos controladores supervisan la ventilación, los accesos y la iluminación en hospitales, centros de datos y transportes. Si la ciberseguridad no asume el resguardo de estos dispositivos físicos con el mismo rigor que la protección de datos bancarios, los ataques a la infraestructura esencial continuarán amenazando la estabilidad económica y la seguridad colectiva europea.